上週四,91APP先於官網公布了《2026 遭受駭客攻擊事件 18 天調查報告》,坦承的確未及時通知品牌客戶,讓品牌客戶即時因應,也透露會於近期說明調查進度。
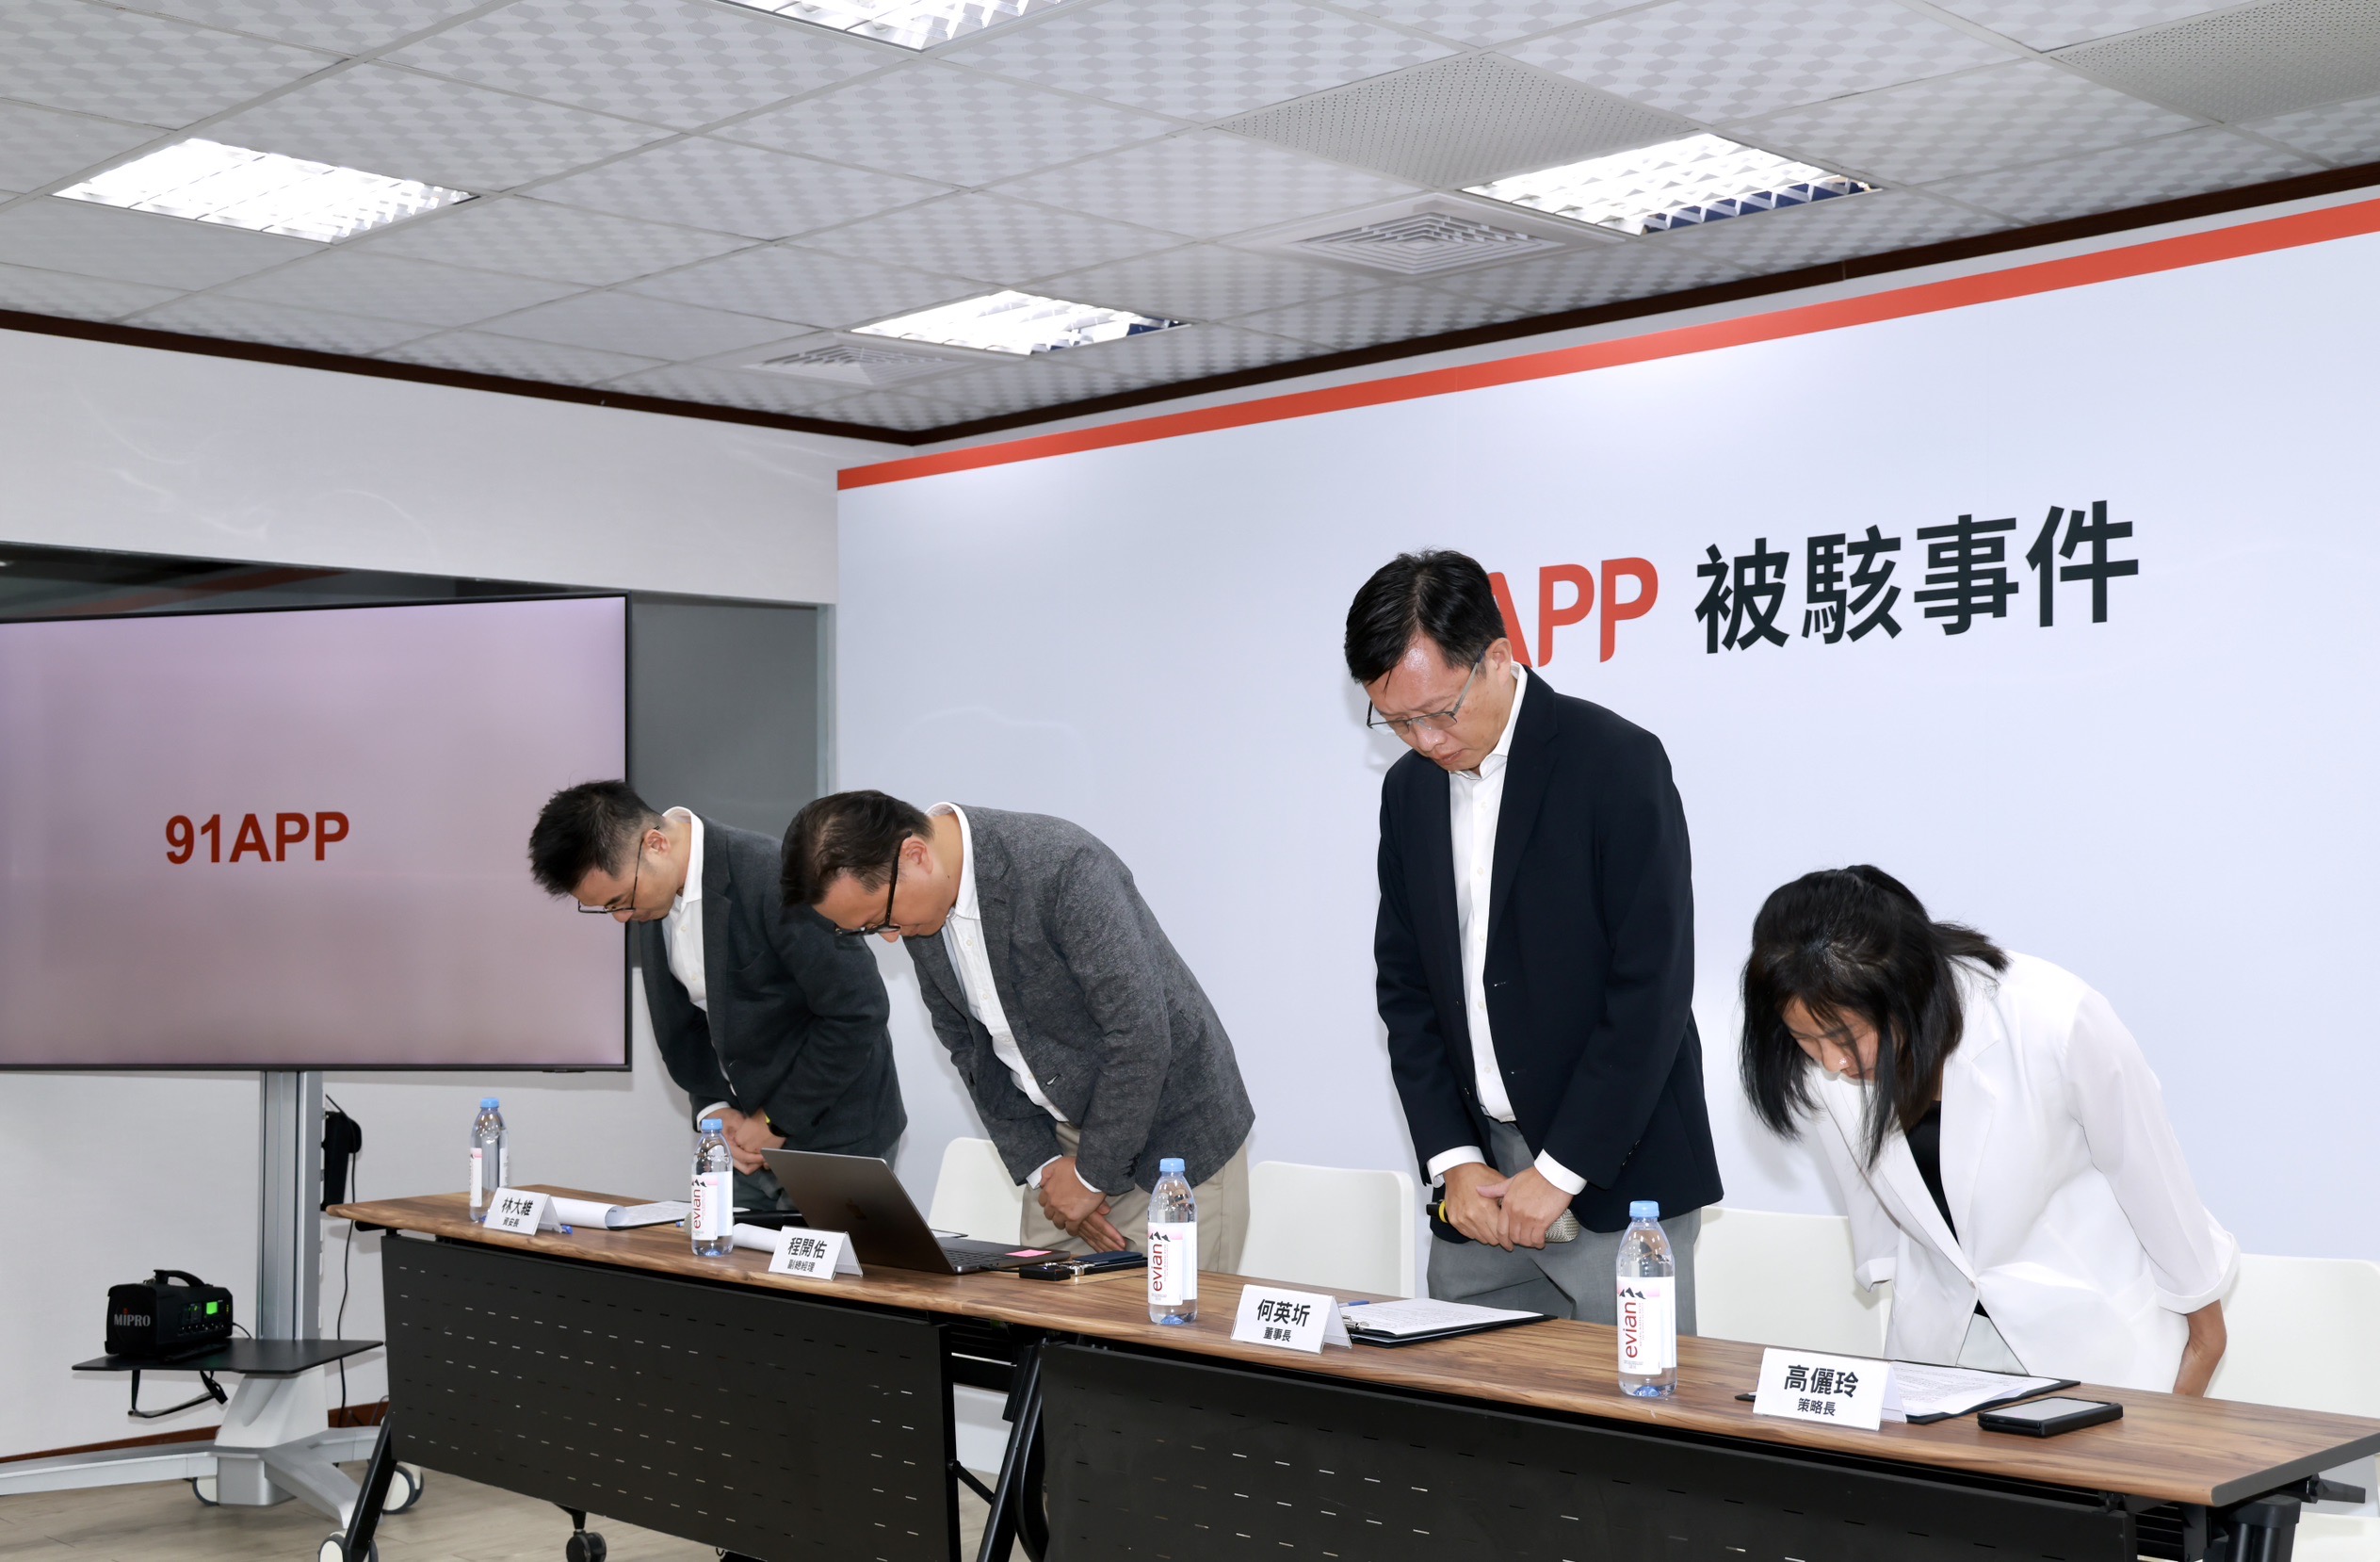
在今日下午的《91APP 被駭事件:25天調查報告媒體說明會》中,進一步揭露了,由第三方資安公司奧義智慧科技調查確認,本次遭非法存取的是Commerce Cloud系統中一座存放18個月以內交易資料的短期訂單資料庫,其中部分資料遭到竊取;因無法判定具體涉及哪些訂單,91APP依最大可能影響範圍認定為2025年4月4日至2026年10月14日間所成立的線上訂單。
至於影響範圍,聽起來令人咋舌,由於無法判斷精準範圍,91APP以最高數字來揭露,恐涉及1,329家品牌、479.8萬名消費者,可能遭存取之資料為姓名、電話號碼、配送地址、電子郵件(如有填寫)及訂單紀錄,不含密碼,不含信用卡與不含任何支付資料。
91APP說明,納入範圍不代表每位消費者的資料均已外洩,91APP 仍以最大可能範圍作為通知與受理的基準。
對於受到影響的客戶,91APP則是提出兩大承諾:受影響的消費者,不論品牌、不論有無財產損失,一律由 91APP 全面負責、統一受理,同時建立 AI 時代的資安新防護。
不過為難的地方也來到了,究竟要如何計算客戶損失?甚至連客戶被影響幾次要如何認定都是問題,以及,當同一筆外流資訊被重複發出詐騙信件,究竟是算1次賠償還是2次賠償?若同一個客戶資訊在不同品牌電商間被重複駭到購買資訊,又是算賠償1次還是賠償2次?目前仍待91APP釐清。
目前91APP端出來的方案是,即日起,受影響的消費者不論在哪個品牌購買、不論有無財產損失,都可以直接91APP提出諮詢與補償申請,透91AP官網線上客服、消費者專線 (02) 7723-1622及servicetw@91app.com皆可,由91APP統一受理,並依91APP補償方案辦理;申請期間自即日起至 2027年2月1日止。
至於直接與91APP簽訂合作協議的品牌電商,恐怕會是另一大難題,各品牌電商與91APP所簽訂的合約中,各自載有賠償機制,金額能否協商也就看91APP的談判能力。
91APP指出,已向全部受影響品牌發出通知,品牌可即時於後台查閱影響範圍,並授權91APP代為通知消費者。自今年11月2日起,91APP在取得品牌授權後,將以電子郵件與簡訊主動通知每一位受影響的消費者,說明事件並告知申請方式,相關通知與受理費用由91APP負擔。
相關文章
台電綠能爆弊案1/扯!國家電網零件驚見「北京人民電器廠」 吹哨者:恐淪資安大漏洞
中選會外洩候選人個資!游盈隆道歉「廠商無心的疏失」 證實32個IP曾進入
中選會資安大出包!蔣萬安、沈伯洋等1573名候選人「身分證全外洩」 王婉諭揭荒謬漏洞