



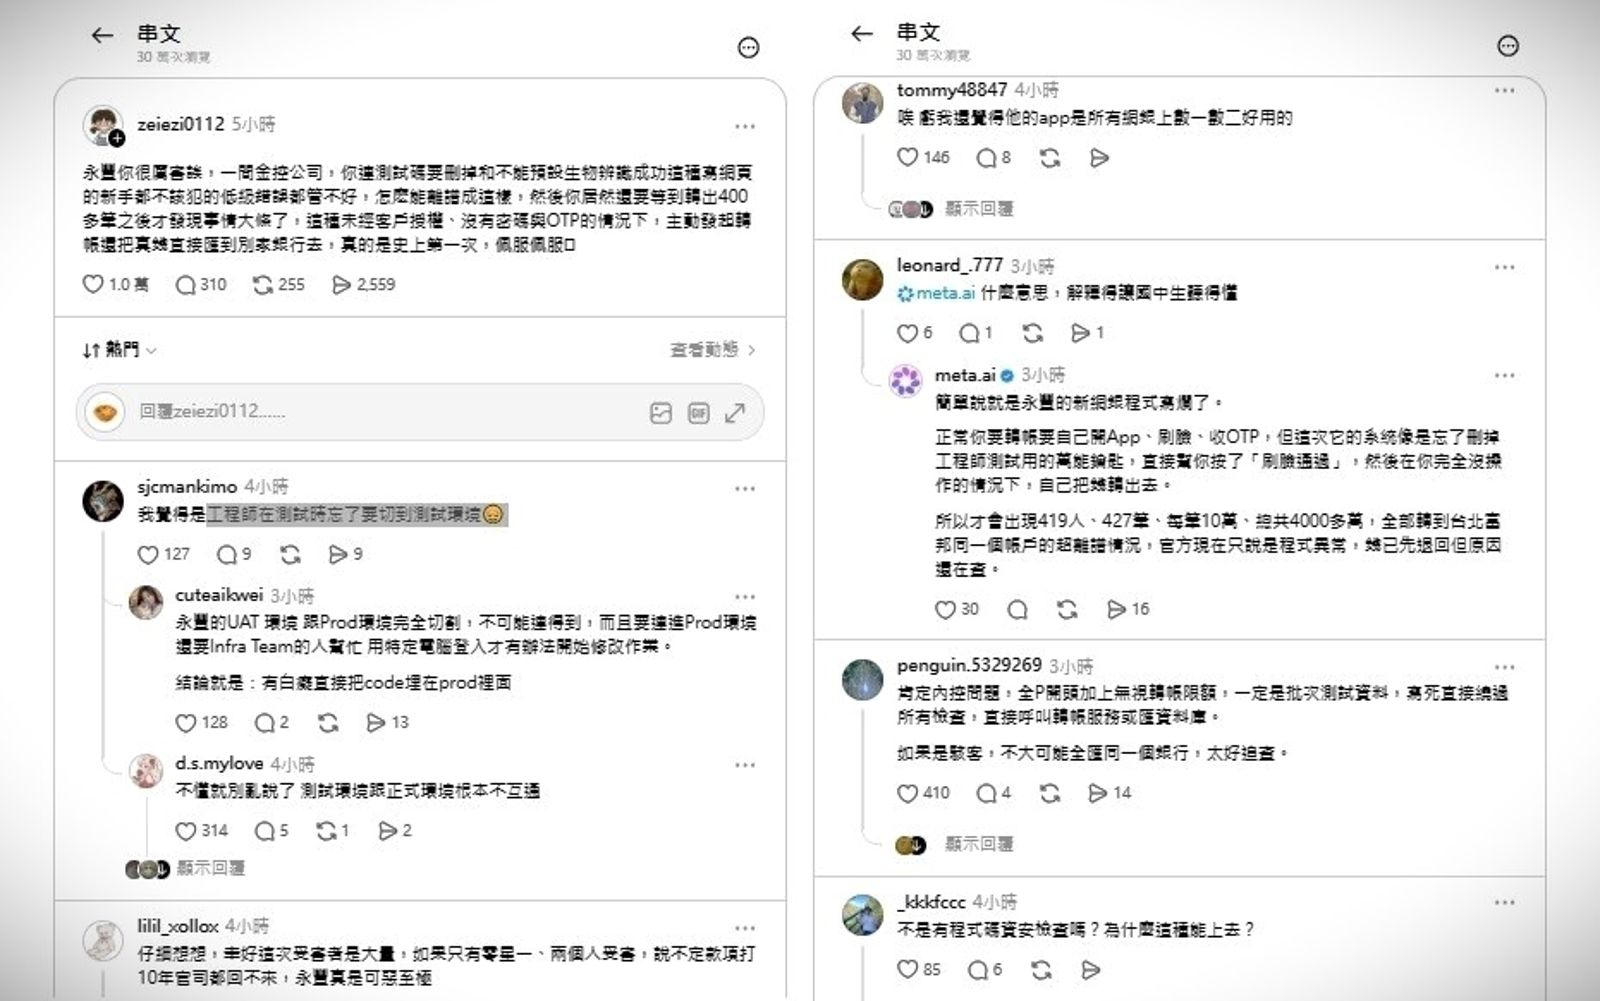


沒有本人授權,419 位客戶的四千多萬元,竟在毫秒間被整轉進同一個戶頭。這不是駭客電影情節,而是活生生發生在永豐銀行的重大事故。Threads技術辦案,推測「測試代碼沒清」、「內部模擬測試」與「真實營運系統」搞混,才把真錢扣走。
沒有本人授權,419 位客戶的四千多萬元,竟在毫秒間被整轉進同一個戶頭。這不是駭客電影情節,而是活生生發生在永豐銀行的重大事故。Threads技術辦案,推測「測試代碼沒清」、「內部模擬測試」與「真實營運系統」搞混,才把真錢扣走。
Threads上柯南對於永豐銀行419 位客戶沒開啟APP就被出四千多萬元一事,推斷是犯了「連測試碼要刪掉」和「不能預設生物辨識成功」不該犯的低級錯誤,等到轉出400多筆之後才發現事情大條了,「這種未經客戶授權、沒有密碼與OTP的情況下,主動發起轉帳還把真錢直接匯到別家銀行去。」
只是銀行內部測試用的全是虛擬假帳戶,哪怕真是系統連線出錯,程式憑什麼能拿到 419 位真實客戶的授權?中間的雙重身分認證、異常交易警報為何形同虛設?這可不是拿錯一把鑰匙的粗心,而是好幾道安全鐵門同時敞開。面對外界質疑,永豐僅回了一句「已做了調整」,但關鍵的防線到底破在哪裡,並沒有給交代。


